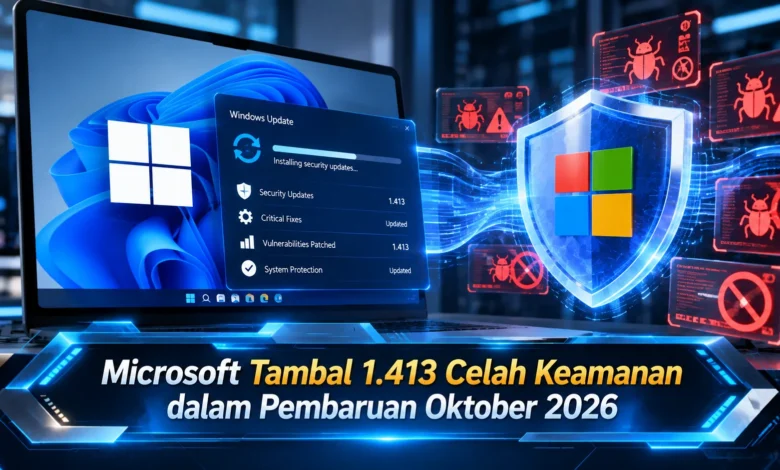
Microsoft kembali merilis pembaruan keamanan besar melalui Patch Tuesday Oktober 2026 dengan memperbaiki 1.413 celah keamanan pada berbagai produk dan layanan. Pembaruan yang diterbitkan pada 13 Oktober 2026 ini mencakup Windows, Microsoft Office, SharePoint Server, serta sejumlah komponen perangkat lunak lainnya. Salah satu perhatian utama adalah kerentanan zero-day pada Windows Shell yang telah dimanfaatkan dalam serangan nyata sebelum perbaikannya tersedia. Besarnya jumlah kerentanan yang ditangani memperlihatkan semakin kompleksnya tantangan keamanan teknologi modern. Oleh karena itu, pengguna Windows dan administrator sistem disarankan segera memasang pembaruan yang sesuai untuk mengurangi risiko serangan siber.
Pembaruan Keamanan Microsoft Oktober 2026 Menangani Ribuan Kerentanan
Pertumbuhan TEKNOLOGI digital semakin membuka banyak manfaat bagi perusahaan dalam menjalankan aktivitas secara lebih produktif. Seiring meningkatnya penggunaan teknologi, ancaman keamanan siber menjadi semakin beragam. Dalam upaya mengurangi kerentanan sistem, Microsoft merilis pembaruan keamanan melalui program Patch Tuesday Oktober 2026 yang ditujukan untuk mengatasi 1.413 kelemahan perangkat lunak. Total kerentanan yang diumumkan menunjukkan peningkatan aktivitas perbaikan keamanan dalam program pemeliharaan perangkat lunak Microsoft. Rilis perbaikan tersebut diharapkan mampu mengatasi celah yang dapat dimanfaatkan penyerang sebelum mengganggu aktivitas pengguna.
Mengacu pada informasi Patch Tuesday, Microsoft merilis perbaikan terhadap berbagai kategori kerentanan. Beberapa kategori utama meliputi elevation of privilege, remote code execution, serta kebocoran data. Kerentanan eskalasi privilese dapat dimanfaatkan untuk meningkatkan kewenangan pada sistem apabila kondisi teknis tertentu terjadi. Di sisi lain, kerentanan eksekusi kode jarak jauh dapat membuka peluang pelaksanaan perintah tidak sah pada komputer dengan konfigurasi terdampak. Perbedaan tingkat bahaya tersebut menjadi alasan penting penerapan strategi pembaruan yang tepat.
Microsoft Perbaiki Celah Windows Shell yang Sudah Dieksploitasi
Ancaman yang paling mendapat perhatian adalah CVE-2026-96951, yaitu celah keamanan pada Windows Shell yang dilaporkan digunakan oleh penyerang. Masalah keamanan ini termasuk kategori security feature bypass. Apabila prasyarat serangan terpenuhi, pelaku dapat menghindari pemeriksaan keamanan tertentu. Fitur yang berkaitan dengan kelemahan tersebut adalah Mark of the Web, yaitu mekanisme identifikasi asal file unduhan. Jika mekanisme tersebut berhasil dihindari, pengguna berpotensi menghadapi ancaman tambahan.
Tidak hanya menangani celah yang telah dieksploitasi, pembaruan Oktober 2026 turut memperbaiki CVE-2026-108398 pada .NET Framework dan CVE-2026-92707 yang berkaitan dengan MessagePack-CSharp. CVE-2026-108398 dapat digunakan untuk menghindari kebijakan keamanan tertentu dalam situasi penyerangan tertentu. Sementara itu, CVE-2026-92707 berkaitan dengan serangan denial of service melalui alokasi memori berlebihan. Rangkaian kelemahan keamanan ini menunjukkan pentingnya pembaruan segera karena salah satunya sudah dimanfaatkan penyerang. Walaupun demikian, dampak aktual bergantung pada konfigurasi sistem.
Mengapa Eksploitasi Zero-Day Memerlukan Penanganan Cepat
Istilah zero-day banyak ditemukan dalam pemberitaan teknologi. Pada praktik pengelolaan kerentanan, zero-day berkaitan dengan kerentanan yang diungkap atau dieksploitasi sebelum tersedia pembaruan pengaman. Situasi keamanan semacam ini dapat meningkatkan risiko karena administrator belum dapat memasang perbaikan permanen. Dibandingkan celah yang belum menjadi sasaran serangan, zero-day yang mengalami eksploitasi nyata harus segera dievaluasi. Sebagai langkah pengamanan, pembaruan yang menangani zero-day berbahaya harus masuk daftar utama perbaikan keamanan.
Melalui rilis keamanan terbaru, Microsoft merilis tambalan untuk satu celah yang telah dimanfaatkan. Sebagai informasi tambahan, terdapat dua kelemahan lain yang status pengungkapannya sudah diketahui publik. Klasifikasi kerentanan semacam ini berguna dalam proses penilaian risiko karena informasi celah yang tersedia tidak otomatis menunjukkan eksploitasi aktif. Meskipun tidak semua celah mengalami eksploitasi, pembaruan keamanan tetap sebaiknya diterapkan untuk mengurangi risiko serangan masa depan. Prinsip tersebut mendukung keamanan perangkat dalam jangka panjang.
Pembaruan Keamanan untuk Windows, Office, SharePoint, dan Server
Rilis Patch Tuesday terbaru melibatkan berbagai layanan yang menjadi bagian dari kebutuhan komputasi modern. Windows menjadi produk dengan jumlah kerentanan terbesar, dengan sekitar 1.102 kerentanan. Microsoft Office turut menjadi bagian pembaruan untuk 134 kerentanan berdasarkan pengelompokan produk dalam rilis. Tidak hanya itu, alat pengembang, SharePoint Server, SQL Server, Exchange Server, Azure, dan Defender termasuk dalam ruang lingkup pembaruan. Luasnya cakupan produk tersebut menegaskan pentingnya pemeliharaan sistem secara menyeluruh.
Untuk pemilik komputer pribadi, update keamanan perangkat perlu diprioritaskan. Komputer yang digunakan untuk bekerja menyimpan berbagai informasi, termasuk berkas pekerjaan, data keuangan, dan kredensial akun. Jika celah keamanan tetap terbuka, ancaman serangan berpotensi bertambah. Untuk organisasi yang mengelola banyak komputer, pembaruan Office dan server harus dilakukan melalui proses pengelolaan perubahan. Hal tersebut membantu mengurangi risiko gangguan pekerjaan ketika patch keamanan dipasang.
Langkah Memastikan Komputer Mendapat Patch Microsoft Terbaru
Untuk memasang pembaruan keamanan, pengguna bisa masuk ke halaman Setelan pada laptop atau PC dengan Windows 11. Pada tahap berikutnya, akses menu Pembaruan Windows dan pilih Check for updates. Ketika paket keamanan ditawarkan, biarkan Windows menyelesaikan penginstalan hingga proses selesai. Ketika file sistem perlu diganti, Windows dapat memerlukan pemuatan ulang perangkat. Jangan lupa menyimpan aktivitas yang sedang berlangsung sebelum melakukan restart. Persiapan tersebut mengurangi risiko data belum tersimpan.
Melalui paket keamanan terbaru, Windows 11 versi 24H2, 25H2, dan 26H2 menerima pembaruan KB5127648. Sementara itu, Windows 11 versi 26H1 menggunakan paket instalasi KB5127646. Pemilik perangkat sebaiknya memeriksa versi Windows yang digunakan karena paket keamanan memiliki sasaran sistem tertentu. Selain itu, Microsoft menetapkan pembaruan Oktober sebagai update keamanan terakhir untuk Windows 11 24H2 Home dan Pro. Dengan kondisi tersebut, pengguna edisi tersebut sebaiknya merencanakan pembaruan sistem operasi. Memasang patch terakhir saja belum cukup untuk memperoleh perbaikan kerentanan berikutnya.
Strategi Mengurangi Risiko Serangan Siber Setelah Pembaruan Microsoft
Meskipun pemasangan patch menjadi langkah utama, pengguna masih perlu menerapkan kebiasaan perlindungan lainnya. Kebiasaan mendasar yang perlu diterapkan adalah menggunakan perangkat lunak keamanan terpercaya. Dalam sistem operasi Microsoft terbaru, Microsoft Defender menyediakan perlindungan bawaan. Sebagai tindakan tambahan, pengguna perlu berhati-hati terhadap file dari pengirim tidak dikenal, terutama berkas yang dikirim melalui email mencurigakan. Pendekatan kehati-hatian ini berperan dalam melindungi perangkat dari aktivitas phishing. Penggunaan autentikasi multifaktor membantu menjaga akses akun penting.
Untuk organisasi dengan banyak perangkat, pengelolaan pembaruan membutuhkan strategi khusus. Pengelola infrastruktur teknologi sebaiknya memetakan sistem dengan kerentanan relevan. Selanjutnya, dahulukan perbaikan terhadap ancaman aktif sebelum menyelesaikan perbaikan berprioritas lebih rendah. Dalam rilis Oktober 2026 tersedia pendekatan risk cohorts yang mendukung proses pemetaan ancaman. Pendekatan tersebut dapat membantu menentukan prioritas, tetapi bukan satu-satunya dasar menentukan urutan pemasangan. Melalui evaluasi dan pengujian yang tepat, perusahaan berpotensi meningkatkan ketahanan keamanan tanpa mengabaikan kebutuhan operasional.
Pentingnya Memasang Pembaruan Keamanan Microsoft Secara Berkala
Distribusi keamanan Microsoft pada Oktober 2026 menunjukkan perkembangan signifikan dalam perlindungan perangkat lunak. Melalui penanganan 1.413 celah keamanan, Microsoft memperkuat keamanan ekosistem perangkat lunaknya. Penanganan kerentanan Windows yang telah dieksploitasi memerlukan prioritas tinggi karena eksploitasi telah dilaporkan. Oleh sebab itu, pengguna perlu memeriksa status Windows Update secara berkala. Selain pembaruan sistem, penerapan autentikasi tambahan tetap memiliki peran penting. Dengan menggabungkan langkah tersebut, aktivitas digital dapat dijalankan dengan risiko lebih terkendali. Seberapa penting menurut Anda Patch Tuesday Oktober 2026? Mari sampaikan pengalaman Anda mengenai cara meningkatkan keamanan komputer sehari-hari.