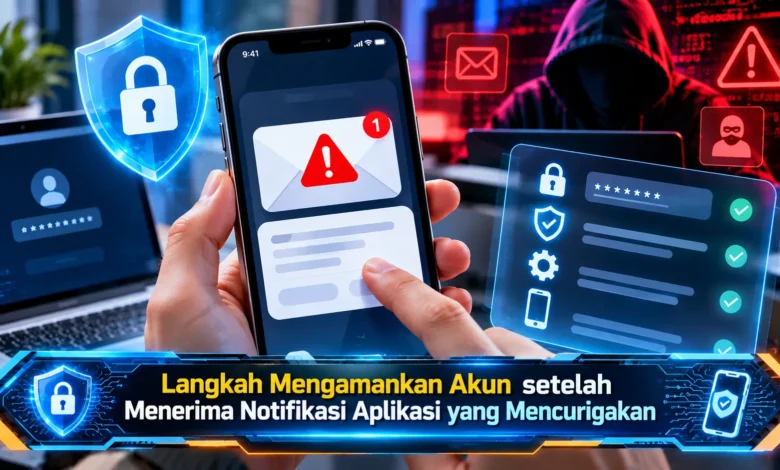
Notifikasi aplikasi yang muncul secara tiba-tiba tidak selalu berasal dari komunikasi resmi yang dapat dipercaya. Pesan berisi peringatan keamanan, permintaan verifikasi akun, atau tautan mencurigakan dapat menjadi bagian dari upaya penipuan digital. Seiring berkembangnya teknologi, pelaku kejahatan siber semakin beragam dalam memanfaatkan sistem komunikasi untuk menarik perhatian pengguna. Bahkan, pemberitahuan yang terlihat berasal dari aplikasi resmi tetap perlu diperiksa apabila memuat instruksi tidak biasa. Memahami langkah mengamankan akun setelah menerima notifikasi mencurigakan menjadi penting untuk melindungi kata sandi, informasi pribadi, serta akses layanan digital dari risiko phishing dan penyalahgunaan akun.
Cara Membedakan Pemberitahuan Resmi dan Pesan Penipuan
Notifikasi aplikasi umumnya digunakan untuk mengirimkan pemberitahuan kepada pengguna. Di sisi lain, sebagian pemberitahuan yang diterima dapat langsung dipercaya. Pihak yang melakukan penipuan digital dapat menggunakan peringatan keamanan palsu untuk mendorong pengguna bertindak cepat. Dalam situasi tertentu, pesan mencurigakan mungkin mengklaim bahwa terjadi aktivitas ilegal yang membutuhkan tindakan langsung. Komunikasi semacam itu sering disertai alamat halaman login palsu. Oleh sebab itu, pengguna sebaiknya tidak terburu-buru sebelum membuka tautan yang disertakan.
Tidak hanya membaca teks notifikasi, pemilik perangkat sebaiknya memperhatikan asal komunikasi digital. Pemberitahuan dengan logo layanan populer belum tentu menjamin keamanan tautan. Dalam beberapa kasus, akun pengelola notifikasi dapat disalahgunakan. Akibatnya, pengguna mungkin menerima pemberitahuan palsu melalui aplikasi yang biasa digunakan. Indikasi tambahan yang patut diperiksa adalah permintaan kode OTP kepada layanan yang belum diverifikasi. Berkat kebiasaan memeriksa pemberitahuan, perlindungan akun menjadi lebih terarah.
Cara Merespons Pesan Tidak Dikenal tanpa Membahayakan Akun
Saat mendapatkan pemberitahuan yang tidak biasa, tindakan awal adalah menghindari interaksi dengan tautan. Sekalipun pemberitahuan menyebutkan ancaman akun, pemilik perangkat sebaiknya menunda arahan dari pengirim. Untuk melakukan pemeriksaan, buka aplikasi melalui ikon resminya. Kemudian, periksa apakah terdapat peringatan yang sama melalui halaman akun. Jika pemberitahuan tidak muncul pada sistem resmi, jangan langsung mempercayai instruksinya. Pendekatan ini bermanfaat untuk membatasi risiko membuka situs phishing.
Selain tidak membuka tautan, pengguna sebaiknya menyimpan detail pesan yang diterima apabila ingin melaporkan kejadian. Bukti pemberitahuan dapat membantu pengguna menjelaskan masalah secara jelas. Meskipun dokumentasi bermanfaat, sebaiknya tidak mempublikasikan informasi akun pribadi. Ketika layanan memiliki mekanisme pengaduan, sampaikan kejadian kepada pengelola aplikasi. Setelah laporan dikirim, periksa kembali keamanan akun. Proses pemeriksaan tersebut tetap diperlukan karena mengabaikan notifikasi saja belum memastikan akun aman.
Strategi Memperkuat Keamanan Login setelah Ancaman Phishing
Ketika kredensial akun terlanjur dibagikan melalui halaman yang tidak terpercaya, penggantian password harus segera dilakukan. Proses tersebut perlu diselesaikan melalui situs layanan yang dibuka secara langsung. Pilih kata sandi yang sulit ditebak serta tidak digunakan ulang. Bantuan aplikasi penyimpan kredensial tepercaya dapat mempermudah pembuatan password kuat. Apabila password yang sama dipakai di beberapa platform, perubahan password harus dilakukan pada akun yang menggunakan kombinasi tersebut. Berkat pembaruan kredensial, peluang penyalahgunaan akun dapat ditekan.
Langkah berikutnya adalah menerapkan sistem MFA pada akun yang mendukung. Teknologi tersebut meminta bukti identitas tambahan ketika terdapat proses autentikasi. Apabila platform mendukung, metode autentikasi tahan phishing layak diprioritaskan dibandingkan OTP melalui jaringan seluler. Meskipun MFA sangat bermanfaat, perlindungan masih memerlukan kewaspadaan terhadap persetujuan login yang tidak dikenal. Jangan pernah menyampaikan informasi verifikasi kepada pengirim pesan yang tidak dapat dipastikan identitasnya. Dengan kombinasi tersebut, kemungkinan akses ilegal berpotensi ditekan.
Memeriksa Aktivitas Login dan Menghapus Akses yang Tidak Dikenal
Setelah memperbarui keamanan login, langkah selanjutnya adalah mengevaluasi daftar perangkat yang terhubung. Sejumlah penyedia aplikasi menyediakan menu pengelolaan perangkat yang memberikan informasi mengenai perangkat yang digunakan. Jika ditemukan perangkat tidak dikenal, cabut akses login yang mencurigakan melalui pengaturan resmi layanan. Perlu diingat, perkiraan lokasi login tidak selalu akurat, sehingga periksa juga waktu dan jenis perangkat. Evaluasi yang cermat membantu mengidentifikasi aktivitas yang perlu ditindaklanjuti.
Di samping meninjau sesi aktif, langkah berikutnya adalah meninjau daftar layanan dengan izin akses. Perangkat lunak pihak ketiga berpotensi menyimpan akses terhadap informasi akun. Ketika aplikasi tidak lagi diperlukan, hapus otorisasi yang tidak dibutuhkan. Untuk akun email, jangan lupa meninjau pengaturan alamat pemulihan. Pengaturan yang tidak dibuat pengguna mungkin membuka peluang pengambilalihan proses pemulihan akun. Berkat evaluasi koneksi dan sesi, pengamanan dapat mencakup akses yang sudah diberikan.
Langkah Pemulihan Setelah Mengikuti Notifikasi Phishing
Apabila pengguna terlanjur membuka tautan, tingkat risiko bergantung oleh aktivitas yang dilakukan setelah membuka halaman. Sekadar mengunjungi situs belum tentu menunjukkan pencurian data. Namun demikian, hindari melanjutkan interaksi dan memastikan perangkat lunak menggunakan versi aman. Jika aplikasi mencurigakan terpasang, jalankan pemindaian dengan perlindungan perangkat. Bila ditemukan ancaman, ikuti prosedur pembersihan. Langkah ini memungkinkan pemulihan berdasarkan risiko sebenarnya.
Jika informasi pembayaran sudah diberikan, segera hubungi bank melalui aplikasi perbankan yang sah. Pemilik rekening berkesempatan mengajukan pemblokiran sementara kartu sesuai tingkat risiko yang teridentifikasi. Ketika kredensial dan kode verifikasi bocor, prioritaskan pengamanan akun terkait. Untuk akun yang dikelola perusahaan, laporkan insiden kepada tim TI agar sesi berisiko dapat diperiksa. Catat informasi kejadian secara aman untuk membantu proses pemulihan. Respons sesuai jenis ancaman dapat mengurangi dampak.
Langkah Perlindungan Akun Digital yang Perlu Diterapkan
Menerima notifikasi aplikasi mencurigakan perlu ditangani secara terukur. Strategi keamanan paling relevan dimulai dengan tidak mengikuti link mencurigakan, mengecek pesan langsung pada aplikasi, serta meninjau keamanan akun. Ketika informasi login berpotensi diketahui penyerang, pembaruan password dan autentikasi berlapis harus dilakukan sesuai kondisi. Melalui pemanfaatan teknologi keamanan, ancaman pengambilalihan akun menjadi lebih terkendali. Biasakan meninjau perlindungan akun secara berkala agar akses layanan dapat dipertahankan. Ketika menemukan upaya phishing melalui aplikasi, mari berbagi tips perlindungan yang bermanfaat tanpa mengungkapkan informasi pribadi.